HackerOne 排名巴西
Top 2
2026 年巴西研究员排名
- 2026
- 巴西第 2 名
- 2025
- 巴西第 3 名
- 漏洞赏金
- 累计获得超过 100 万
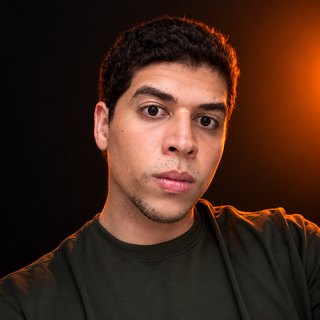 Lucas Souza联合创始人,首席攻击安全官
[02] 实力
所有漏洞均由获得 Apple、Microsoft 和 Google 认可的研究员审核。
HackerOne 排名巴西
Top 2
2026 年巴西研究员排名
Lucas Souza联合创始人,首席攻击安全官
名人堂

我们团队曾向其报告漏洞的企业
[03] 产品
Hify Attack 面向您的应用与 API 产品 1 / 2
[04] 工作方式
AI 智能体攻击您授权的网站与 API。
每个漏洞在交付给您之前都经过人工确认。
漏洞附带复现与修复的完整步骤。
我们重新发起攻击,确认漏洞已经关闭。
从一个应用开始,其余应用按您定义的风险顺序陆续接入。
[05] 节奏 Hify Attack
您的应用每周都在变化。在 Hify,每一次重要变更都会触发一次测试。
PCI DSS v4.0.1 第 11.4 条要求至少每 12 个月进行一次渗透测试,并在重大变更后再次测试。
[06] 漏洞 Hify Attack
不是一长串告警。您的团队拿到的是:被利用了什么、如何修复,以及修复已生效的确认。
可读取其他账户的数据
严重程度: 高危账户 A 读取了账户 B 的数据。
账户 A 发出的请求
GET /v1/accounts/7f3c…e21
Authorization: Bearer ‹账户 A›
响应中包含账户 B 的数据
200 OK
{ "nome": "Mar*** S***",
"cpf": "***.***.***-12" }在返回数据之前,先核实该账户是否属于请求者。
建议代码
if (account.owner !== user.id)
return 404已于 9 月 25 日修复 · 已用同一攻击确认
修复前200 OK
修复后404
[07] 平台 Hify Attack
董事会看到风险是否在下降,技术团队看到该先修复什么。
每月未关闭风险
Hify Defense 面向您的代码 产品 2 / 2
[08] 代码审查
Defense 会连同变更涉及的服务一起阅读,并在上线前向作者说明风险。
Pull request #128 账单接口
上线前已修复
src/api/invoices.ts 新增行数: +5
export async function getInvoice(req, res) {const invoice = await db.invoices.find(req.params.id); if (invoice.accountId !== req.session.accountId) { return res.status(403).end();}return res.json(invoice);}Hify Defense bot
该路由在返回账单时没有核实它是否属于当前登录账户。任何已登录用户只需更换 id,就能读取其他账户的账单。
修复建议
if (invoice.accountId !== req.session.accountId) { return res.status(403).end();}建议已应用
接入您选择的代码仓库。
在代码评审的地方说明风险并给出修复建议。
每一次变更上线前都由您的开发者批准。
[09] 管控
自主智能体只有在边界之内才安全。您设定的边界会成为策略,并在每一次请求时核对。
主机、路由、测试账户、时间窗口与速率。
每个请求及其响应均有记录,可导出用于审计。
控制台上的一个按钮即可立即中止执行。
发出前已拦截
范围之内
[10] Radar
Radar 实时监控 200 多个信息源,全球网络安全研究人员在这些渠道发布他们发现的漏洞;它会判断每个漏洞对您的应用有何影响。
200 多个信息源,实时更新。
将每个新漏洞与您的应用逐一比对。
今天必须处理的排在最前。
漏洞可绕过密码直接登录严重登录库
今天处理影响 2 个应用
被篡改的版本会窃取凭据高危开源软件包
不影响您您未使用该软件包
漏洞已被用于真实攻击高危Web 服务器
本周处理影响 1 个应用
客户数据泄露中危第三方服务
不影响您您未使用该服务
漏洞可读取其他账户的数据严重API 框架
今天处理影响 1 个应用
[11] 集成
同时支持电子邮件、WhatsApp、API、webhook 与单点登录(SSO)。
 Jira
 Slack
 Microsoft Teams
 GitHub
 GitLab
 Claude Code
 Cursor
 Codex
 GitHub Copilot
 Windsurf
[12] 对比
| 对比项 | 年度渗透测试 | 扫描器 | 漏洞赏金 |  |
|---|---|---|---|---|
| 频率 | 每年 1 次 | 每次构建 | 计划存续期间 | 按周期进行,并在每次重要变更时触发 |
| 能发现业务逻辑漏洞 | 是 | 部分 | 部分 | 是 |
| 提供可复现的证明 | 是 | 部分 | 是 | 是 |
| 修复后重新攻击 | 部分 | 是 | 部分 | 是 |
| 融入部署流程 | 否 | 是 | 否 | 是 |
| 上线前审查每一次代码变更 | 否 | 部分 | 否 | 是 |
| 成本可预期 | 是 | 是 | 否 | 是 |
对于内网、社会工程与物理测试,传统渗透测试仍是正确的选择。
[13] 团队
四位联合创始人共同打造平台,并有一位来自 Nubank 董事会的顾问。
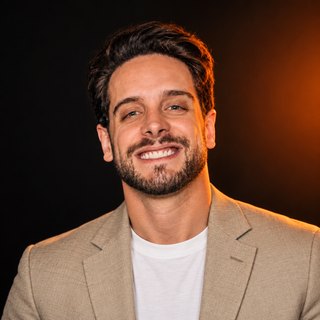
联合创始人,CEO
创立、扩张并出售了 Hackr Ads,该平台管理的广告金额超过 3.8 亿雷亚尔。2022 年被 Conta Simples 收购。
联合创始人,CPO
拥有构建 AI 系统的经验。曾任 Dreamer 安全顾问,该公司于 2026 年被 Meta 收购。
联合创始人,首席攻击安全官
Distinguished hacker,漏洞赏金累计超过 100 万。2026 年 HackerOne 巴西排名第 2,拥有 DevSecOps 团队经验。
联合创始人,首席研发官
曾任开发工程师,并在 Mercado Pago 从事 AppSec 工作,所在团队负责构建 Mercado Livre 的应用安全方案。与 Lucas Souza 共同打造了自研的渗透测试 harness。
顾问
Nubank 董事会成员,风险委员会主席。

[14] 常见问题
在 Web 应用与 API 上,Hify 的测试频率远高于年度渗透测试,且每个漏洞都经过专家确认。内网、社会工程与物理测试不在范围内:这些仍需保留人工渗透测试。
不能,两者互补。扫描器逐个请求地查找已知模式;Hify 则使用真实会话沿多步路径推进,测试应用的业务逻辑,并为每个漏洞提供证明。
在您于范围中指定的环境内运行,并设有时间窗口、每秒请求数上限,破坏性方法一律拦截。
数据存放位置、保留期限与访问权限,会在接触任何敏感数据之前,在保密协议下通过安全问卷逐一说明。证据中的个人数据均已脱敏。
起步阶段不需要。可以从外部视角或两个测试账户开始,这已足以验证一个账户能否读取另一个账户的数据。待您授权后再接入代码,测试的覆盖面会随之扩大。
没有发现漏洞并不代表环境安全。报告会记录测试了什么、使用了哪些权限,以及哪些内容未覆盖及其原因。
按应用计费,具体取决于方案。影响因素包括每个应用的复杂度、测试周期的频率以及访问级别。价格在演示之后确定,没有公开报价表。