Ranking HackerOneBrasil
Top 2
entre os pesquisadores do Brasil em 2026
- 2026
- 2º lugar no Brasil
- 2025
- 3º lugar no Brasil
- Bug bounty
- mais de 1 milhão recebido
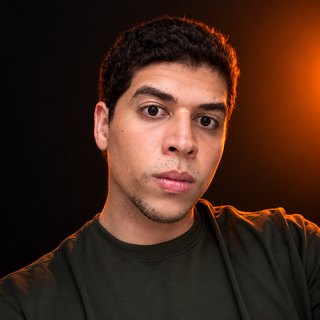 Lucas SouzaCofundador, Chief Offensive Security
Hify AttackHify Defense
Nossa tecnologia testa seus sites e APIs como um atacante de alto nível. No código, toda mudança é revisada com contexto antes de ir para produção.
Ler a fatura de outra contaGET /api/invoices/demo-02
Decisão: Reproduzidovai para o pesquisador
Abrir o painel internoGET admin.example.com
Decisão: Bloqueadofora do escopo autorizado
Usar a sessão depois de sairPOST /api/logout
Decisão: Em validaçãoaguarda o pesquisador
Testar os campos de buscaGET /api/search
Decisão: Na filaaguarda a sua aprovação
[02] Prova
Os achados são revisados por pesquisadores reconhecidos por Apple, Microsoft e Google.
Ranking HackerOneBrasil
Top 2
entre os pesquisadores do Brasil em 2026
Lucas SouzaCofundador, Chief Offensive Security
Hall of Fame

Empresas para as quais nosso time já reportou vulnerabilidades
[03] Produtos
01para suas aplicações e APIs
Agentes de IA testam os sites e APIs que você autorizou. Cada achado chega revisado, com prova reproduzível.
Conhecer o Attack02para o seu código
Revisa cada mudança de código com contexto e sugere a correção no próprio pull request.
Conhecer o DefenseHify Attack para suas aplicações e APIs Produto 1 de 2
[04] Como funciona
Agentes de IA atacam os sites e APIs que você autorizou.
Cada achado passa por uma pessoa antes de chegar a você.
O achado traz o passo a passo para reproduzir e corrigir.
Refazemos o ataque para confirmar que a falha fechou.
Comece por uma aplicação. As outras entram depois, na ordem de risco que você definir.
[05] Cadência Hify Attack
Sua aplicação muda toda semana. Na Hify, cada mudança relevante dispara um teste.
PCI DSS v4.0.1, req. 11.4, pede pentest ao menos a cada 12 meses e também depois de mudança significativa.
[06] Achado Hify Attack
Nada de lista de alertas. Seu time recebe o que foi explorado, como corrigir e a confirmação de que a correção funcionou.
Leitura de dados de outra conta
Severidade: AltaA conta A leu os dados da conta B.
Pedido feito pela conta A
GET /v1/accounts/7f3c…e21
Authorization: Bearer ‹conta A›
Resposta com dados da conta B
200 OK
{ "nome": "Mar*** S***",
"cpf": "***.***.***-12" }Conferir se a conta pertence a quem pede, antes de responder.
Trecho sugerido
if (conta.dono !== usuario.id)
return 404Corrigido em 25/09 · confirmado pelo mesmo ataque
Antes200 OK
Depois404
[07] Plataforma Hify Attack
O conselho vê se o risco está caindo. O time técnico vê o que corrigir primeiro.
Riscos abertos por mês
Hify Defense para o seu código Produto 2 de 2
[08] Revisão de código
Defense lê a mudança junto com os serviços que ela toca e explica o risco a quem escreveu, antes da produção.
Pull request #128 Endpoint de faturas
Corrigido antes de produção
src/api/invoices.ts linhas adicionadas: +5
export async function getInvoice(req, res) {const invoice = await db.invoices.find(req.params.id); if (invoice.accountId !== req.session.accountId) { return res.status(403).end();}return res.json(invoice);}Hify Defense bot
Esta rota devolve a fatura sem conferir se ela é da conta logada. Qualquer usuário autenticado lê a fatura de outra conta trocando o id.
Sugestão de correção
if (invoice.accountId !== req.session.accountId) { return res.status(403).end();}Sugestão aplicada
No repositório que você escolher.
Explica o risco e sugere a correção onde o código é revisado.
Seus desenvolvedores aprovam cada mudança antes de ir para produção.
[09] Controle
Agente autônomo só é seguro com limite. O seu vira política, conferida a cada requisição.
Hosts, rotas, contas de teste, horário e velocidade.
Cada requisição com a resposta, exportável para auditoria.
Um botão no painel interrompe a execução na hora.
Bloqueado antes de sair
Dentro do escopo
[10] Radar
O Radar monitora em tempo real mais de 200 fontes onde pesquisadores de cibersegurança do mundo todo publicam o que encontram, e entende como cada vulnerabilidade afeta as suas aplicações.
Mais de 200 fontes, em tempo real.
Cada falha nova com as suas aplicações.
Primeiro, o que pede ação hoje.
Falha permite entrar sem senhaCríticaBiblioteca de login
Agir hojeAfeta 2 aplicações
Versão adulterada rouba credenciaisAltaPacote de código aberto
Não afeta vocêVocê não usa esse pacote
Falha já usada em ataques reaisAltaServidor web
Esta semanaAfeta 1 aplicação
Vazamento de dados de clientesMédiaServiço de terceiros
Não afeta vocêVocê não usa esse serviço
Falha permite ler dados de outra contaCríticaFramework de API
Agir hojeAfeta 1 aplicação
[11] Integrações
Também por e-mail, WhatsApp, API, webhooks e login único (SSO).
 Jira
 Slack
 Microsoft Teams
 GitHub
 GitLab
 Claude Code
 Cursor
 Codex
 GitHub Copilot
 Windsurf
[12] Comparativo
| Critério | Pentest anual | Scanner | Bug bounty |  |
|---|---|---|---|---|
| Frequência | 1 vez por ano | A cada build | Enquanto o programa durar | Em ciclos e a cada mudança relevante |
| Encontra falha de regra de negócio | Sim | Parcial | Parcial | Sim |
| Entrega prova reproduzível | Sim | Parcial | Sim | Sim |
| Refaz o ataque depois da correção | Parcial | Sim | Parcial | Sim |
| Encaixa no deploy | Não | Sim | Não | Sim |
| Revisa cada mudança de código antes de produção | Não | Parcial | Não | Sim |
| Custo previsível | Sim | Sim | Não | Sim |
Para rede interna, engenharia social e teste físico, o pentest tradicional continua sendo o caminho.
[13] Equipe
Quatro cofundadores construindo a plataforma, com um advisor do conselho do Nubank.
Cofundador, CEO
Fundou, escalou e vendeu a Hackr Ads, plataforma que gerenciava mais de R$ 380 milhões em anúncios. Adquirida pela Conta Simples em 2022.
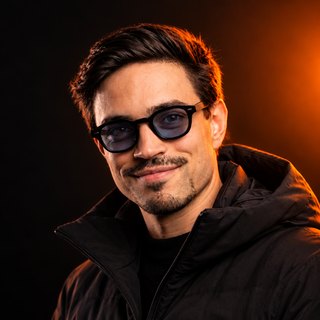
Cofundador, CPO
Experiência na construção de sistemas com IA. Consultor de segurança da Dreamer, adquirida pela Meta em 2026.
Cofundador, Chief Offensive Security
Distinguished hacker, com mais de 1 milhão recebido em bug bounty. TOP 2 da HackerOne no Brasil em 2026, com experiência em times de DevSecOps.
Cofundador, Chief Research & Development
Foi desenvolvedor e atuou em AppSec no Mercado Pago, no time que constrói as soluções de segurança de aplicações do Mercado Livre. Construiu com Lucas Souza um harness próprio de testes de intrusão.
Advisor
Membro do conselho de administração do Nubank e presidente do comitê de risco.

[14] Dúvidas
Em aplicações web e APIs, a Hify testa com muito mais frequência que um pentest anual, e todo achado passa por um especialista. Rede interna, engenharia social e teste físico ficam fora: para eles, o pentest manual continua no seu plano.
Não, complementa. O scanner procura padrões conhecidos, uma requisição por vez. A Hify segue caminhos de várias etapas com sessão real, testa a regra de negócio da aplicação e entrega cada achado com a prova.
No ambiente que você define no escopo, com janela de horário, limite de requisições por segundo e métodos destrutivos bloqueados.
Onde ficam, por quanto tempo e quem acessa são respondidos no questionário de segurança, sob acordo de confidencialidade, antes de qualquer dado sensível. Na evidência, dados pessoais aparecem mascarados.
Não para começar. Dá para partir da visão externa ou de duas contas de teste, que já mostram se uma conta consegue ler dados da outra. Código entra quando você autorizar, e o teste passa a enxergar mais.
Nenhum achado não quer dizer ambiente seguro. O relatório registra o que foi testado, com quais acessos, e o que ficou de fora e por quê.
Por aplicação, conforme o plano. Pesam a complexidade de cada uma, a frequência dos ciclos e o nível de acesso. O valor é definido depois da demonstração; não há tabela pública.
[15] Conversa
Uma demonstração com a plataforma rodando.
Copie a mensagem abaixo ou abra o aplicativo de e-mail. O destino é igor@hify.ai.
Ou escreva para igor@hify.ai.