Ranking HackerOneBrasil
Top 2
entre los investigadores de Brasil en 2026
- 2026
- 2.º lugar en Brasil
- 2025
- 3.er lugar en Brasil
- Bug bounty
- más de 1 millón recibido
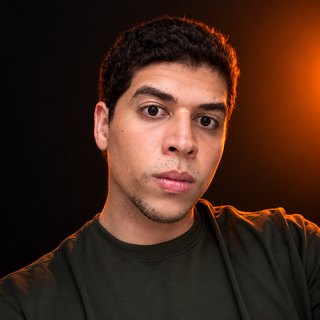 Lucas SouzaCofundador, Chief Offensive Security
Hify AttackHify Defense
Nuestra tecnología prueba tus sitios y APIs como un atacante de alto nivel. En el código, cada cambio se revisa con contexto antes de llegar a producción.
Leer la factura de otra cuentaGET /api/invoices/demo-02
Decisión: Reproducidopasa al investigador
Abrir el panel internoGET admin.example.com
Decisión: Bloqueadofuera del alcance autorizado
Usar la sesión después de salirPOST /api/logout
Decisión: En validaciónespera al investigador
Probar los campos de búsquedaGET /api/search
Decisión: En colaespera tu aprobación
[02] Prueba
Los hallazgos son revisados por investigadores reconocidos por Apple, Microsoft y Google.
Ranking HackerOneBrasil
Top 2
entre los investigadores de Brasil en 2026
Lucas SouzaCofundador, Chief Offensive Security
Hall of Fame

Empresas a las que nuestro equipo ya reportó vulnerabilidades
[03] Productos
01para tus aplicaciones y APIs
Agentes de IA prueban los sitios y APIs que autorizaste. Cada hallazgo llega revisado, con prueba reproducible.
Conocer Attack02para tu código
Revisa cada cambio de código con contexto y sugiere la corrección en el propio pull request.
Conocer DefenseHify Attack para tus aplicaciones y APIs Producto 1 de 2
[04] Cómo funciona
Agentes de IA atacan los sitios y APIs que autorizaste.
Cada hallazgo pasa por una persona antes de llegar a ti.
El hallazgo trae el paso a paso para reproducir y corregir.
Repetimos el ataque para confirmar que la falla se cerró.
Empieza por una aplicación. Las demás entran después, en el orden de riesgo que definas.
[05] Cadencia Hify Attack
Tu aplicación cambia cada semana. En Hify, cada cambio relevante dispara una prueba.
PCI DSS v4.0.1, req. 11.4, exige pentest al menos cada 12 meses y también después de un cambio significativo.
[06] Hallazgo Hify Attack
Nada de listas de alertas. Tu equipo recibe lo que fue explotado, cómo corregirlo y la confirmación de que la corrección funcionó.
Lectura de datos de otra cuenta
Severidad: AltaLa cuenta A leyó los datos de la cuenta B.
Solicitud hecha por la cuenta A
GET /v1/accounts/7f3c…e21
Authorization: Bearer ‹cuenta A›
Respuesta con datos de la cuenta B
200 OK
{ "nome": "Mar*** S***",
"cpf": "***.***.***-12" }Verificar que la cuenta pertenece a quien la pide, antes de responder.
Fragmento sugerido
if (account.owner !== user.id)
return 404Corregido el 25/09 · confirmado con el mismo ataque
Antes200 OK
Después404
[07] Plataforma Hify Attack
El directorio ve si el riesgo está bajando. El equipo técnico ve qué corregir primero.
Riesgos abiertos por mes
Hify Defense para tu código Producto 2 de 2
[08] Revisión de código
Defense lee el cambio junto con los servicios que toca y le explica el riesgo a quien lo escribió, antes de producción.
Pull request #128 Endpoint de facturas
Corregido antes de producción
src/api/invoices.ts líneas añadidas: +5
export async function getInvoice(req, res) {const invoice = await db.invoices.find(req.params.id); if (invoice.accountId !== req.session.accountId) { return res.status(403).end();}return res.json(invoice);}Hify Defense bot
Esta ruta devuelve la factura sin verificar si es de la cuenta que inició sesión. Cualquier usuario autenticado lee la factura de otra cuenta cambiando el id.
Sugerencia de corrección
if (invoice.accountId !== req.session.accountId) { return res.status(403).end();}Sugerencia aplicada
En el repositorio que elijas.
Explica el riesgo y sugiere la corrección donde se revisa el código.
Tus desarrolladores aprueban cada cambio antes de ir a producción.
[09] Control
Un agente autónomo solo es seguro con límites. Los tuyos se vuelven política, verificada en cada solicitud.
Hosts, rutas, cuentas de prueba, horario y velocidad.
Cada solicitud con su respuesta, exportable para auditoría.
Un botón en el panel detiene la ejecución al instante.
Bloqueado antes de salir
Dentro del alcance
[10] Radar
Radar monitorea en tiempo real más de 200 fuentes donde investigadores de ciberseguridad de todo el mundo publican lo que encuentran, y entiende cómo afecta cada vulnerabilidad a tus aplicaciones.
Más de 200 fuentes, en tiempo real.
Cada fallo nuevo con tus aplicaciones.
Primero, lo que pide acción hoy.
Fallo permite entrar sin contraseñaCríticaBiblioteca de login
Actuar hoyAfecta a 2 aplicaciones
Versión adulterada roba credencialesAltaPaquete de código abierto
No te afectaNo usas ese paquete
Fallo ya usado en ataques realesAltaServidor web
Esta semanaAfecta a 1 aplicación
Filtración de datos de clientesMediaServicio de terceros
No te afectaNo usas ese servicio
Fallo permite leer datos de otra cuentaCríticaFramework de API
Actuar hoyAfecta a 1 aplicación
[11] Integraciones
También por correo, WhatsApp, API, webhooks e inicio de sesión único (SSO).
 Jira
 Slack
 Microsoft Teams
 GitHub
 GitLab
 Claude Code
 Cursor
 Codex
 GitHub Copilot
 Windsurf
[12] Comparativa
| Criterio | Pentest anual | Escáner | Bug bounty |  |
|---|---|---|---|---|
| Frecuencia | 1 vez al año | En cada build | Mientras dure el programa | En ciclos y en cada cambio relevante |
| Encuentra fallas de lógica de negocio | Sí | Parcial | Parcial | Sí |
| Entrega prueba reproducible | Sí | Parcial | Sí | Sí |
| Repite el ataque después de la corrección | Parcial | Sí | Parcial | Sí |
| Encaja en el deploy | No | Sí | No | Sí |
| Revisa cada cambio de código antes de producción | No | Parcial | No | Sí |
| Costo previsible | Sí | Sí | No | Sí |
Para red interna, ingeniería social y pruebas físicas, el pentest tradicional sigue siendo el camino.
[13] Equipo
Cuatro cofundadores construyendo la plataforma, con un advisor del consejo de Nubank.
Cofundador, CEO
Fundó, escaló y vendió Hackr Ads, plataforma que gestionaba más de R$ 380 millones en anuncios. Adquirida por Conta Simples en 2022.
Cofundador, CPO
Experiencia en la construcción de sistemas con IA. Consultor de seguridad de Dreamer, adquirida por Meta en 2026.
Cofundador, Chief Offensive Security
Distinguished hacker, con más de 1 millón recibido en bug bounty. TOP 2 de HackerOne en Brasil en 2026, con experiencia en equipos de DevSecOps.
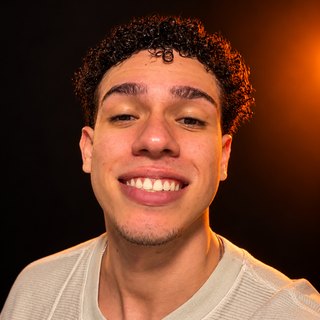
Cofundador, Chief Research & Development
Fue desarrollador y trabajó en AppSec en Mercado Pago, en el equipo que construye las soluciones de seguridad de aplicaciones de Mercado Libre. Construyó con Lucas Souza un harness propio de pruebas de intrusión.
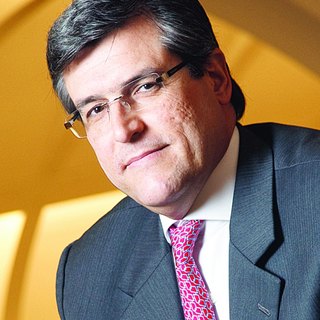
Advisor
Miembro del consejo de administración de Nubank y presidente del comité de riesgo.

[14] Dudas
En aplicaciones web y APIs, Hify prueba con mucha más frecuencia que un pentest anual, y cada hallazgo pasa por un especialista. Red interna, ingeniería social y pruebas físicas quedan fuera: para eso, el pentest manual sigue en tu plan.
No, lo complementa. El escáner busca patrones conocidos, una solicitud a la vez. Hify sigue caminos de varias etapas con sesión real, prueba la lógica de negocio de la aplicación y entrega cada hallazgo con la prueba.
En el entorno que defines en el alcance, con ventana horaria, límite de solicitudes por segundo y métodos destructivos bloqueados.
Dónde quedan, por cuánto tiempo y quién accede se responde en el cuestionario de seguridad, bajo acuerdo de confidencialidad, antes de cualquier dato sensible. En la evidencia, los datos personales aparecen enmascarados.
No para empezar. Se puede partir de la vista externa o de dos cuentas de prueba, que ya muestran si una cuenta logra leer datos de la otra. El código entra cuando lo autorices, y la prueba pasa a ver más.
Ningún hallazgo no significa un entorno seguro. El informe registra qué se probó, con qué accesos, y qué quedó fuera y por qué.
Por aplicación, según el plan. Pesan la complejidad de cada una, la frecuencia de los ciclos y el nivel de acceso. El valor se define después de la demo; no hay tabla pública.
[15] Conversación
Una demo con la plataforma en funcionamiento.
Copia el mensaje de abajo o abre tu aplicación de correo. El destino es igor@hify.ai.
O escribe a igor@hify.ai.